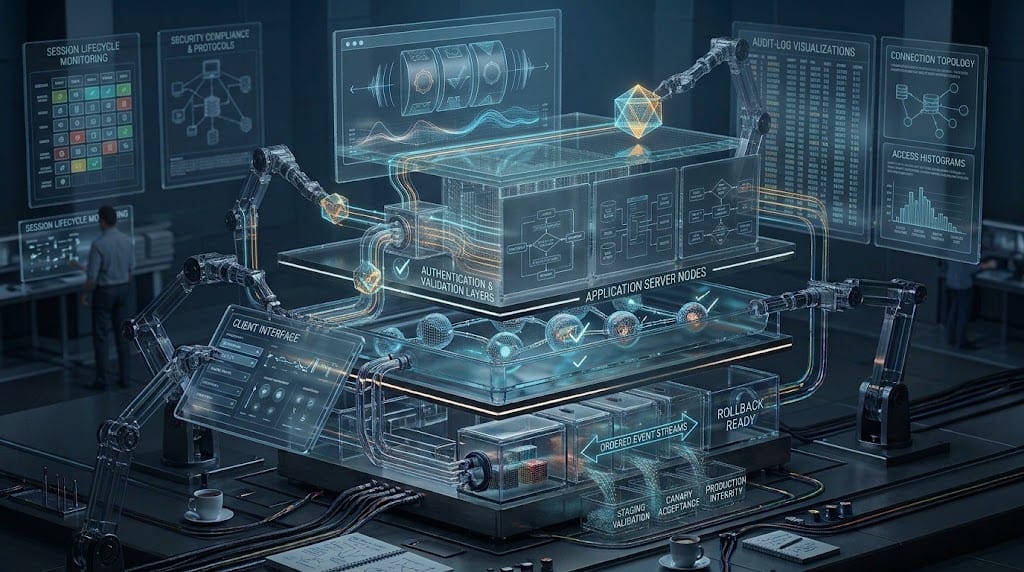
Pengelolaan sesi merupakan bagian penting dalam arsitektur platform permainan slot modern. Mekanisme ini mengatur hubungan antara pengguna dan aplikasi selama suatu periode interaksi berlangsung. Melalui pengelolaan sesi yang tepat, sistem dapat mengenali status autentikasi, mempertahankan konteks aktivitas, dan mengendalikan akses terhadap fitur yang tersedia.
Dalam aplikasi berbasis jaringan, sesi membantu menghubungkan berbagai permintaan dari pengguna yang sama. Tanpa mekanisme ini, server akan kesulitan membedakan permintaan yang berasal dari pengguna terautentikasi dan permintaan yang belum memiliki izin.
Selain itu, pengelolaan sesi berkaitan erat dengan keamanan akun, konsistensi data, dan pengalaman pengguna. Karena itu, pengembang perlu merancang mekanisme sesi yang aman, terukur, serta mudah dipantau. Berikut ini akan membahas tentang Mengenal Pengelolaan Sesi Pada Platform Permainan Slot Modern.
Memahami Konsep Sesi Dalam Platform Digital
Sesi adalah konteks interaksi yang memungkinkan aplikasi mengenali aktivitas pengguna selama periode tertentu. Setelah proses autentikasi berhasil, sistem biasanya membuat atau menetapkan identitas sesi yang digunakan untuk menghubungkan permintaan berikutnya.
Identitas tersebut dapat berupa pengenal acak atau token sesi yang memiliki karakteristik keamanan tertentu. Pada setiap permintaan yang membutuhkan autentikasi, aplikasi menggunakan mekanisme yang sesuai untuk menunjukkan bahwa permintaan tersebut berkaitan dengan sesi yang sah.
Dalam platform permainan slot modern, sesi dapat berkaitan dengan status login, preferensi antarmuka, dan konteks aktivitas aplikasi. Namun, sesi tidak seharusnya menjadi satu-satunya tempat penyimpanan data penting seperti catatan transaksi resmi.
Pemisahan tanggung jawab ini membantu menjaga konsistensi informasi. Jika sesi berakhir atau perangkat kehilangan koneksi, data transaksi yang telah dikonfirmasi tetap perlu tersimpan sesuai mekanisme penyimpanan resmi.
Proses Pembentukan Dan Pengakhiran Sesi
Pengelolaan sesi biasanya dimulai setelah pengguna berhasil melewati proses autentikasi. Server memverifikasi kredensial atau metode autentikasi yang digunakan, kemudian menetapkan konteks sesi dengan identitas yang sesuai.
Selanjutnya, klien menyertakan informasi autentikasi sesi pada permintaan yang memerlukan akses. Server memeriksa keabsahan informasi tersebut sebelum memberikan akses kepada sumber daya atau menjalankan tindakan tertentu.
Selama sesi berlangsung, sistem dapat memperbarui waktu aktivitas atau menerapkan kebijakan kedaluwarsa. Tujuannya adalah membatasi masa berlaku akses dan mengurangi risiko penyalahgunaan sesi yang tidak lagi digunakan.
Sesi juga dapat berakhir ketika pengguna keluar dari akun, batas waktu tercapai, atau sistem mendeteksi kondisi yang mengharuskan autentikasi ulang. Setelah sesi dicabut, permintaan yang menggunakan identitas tersebut seharusnya tidak lagi memperoleh akses.
Agar proses ini konsisten, server perlu mengelola status sesi secara jelas. Penghapusan atau pencabutan sesi juga harus diterapkan pada komponen yang relevan, terutama jika platform menggunakan beberapa server aplikasi.
Peran Pengelolaan Sesi Dalam Keamanan
Keamanan sesi menjadi perhatian utama karena identitas sesi yang dicuri dapat disalahgunakan untuk mengakses akun. Oleh sebab itu, pengembang perlu melindungi seluruh proses pembuatan, penyimpanan, pengiriman, dan pencabutan identitas sesi.
Pertama, sistem sebaiknya menggunakan koneksi HTTPS untuk melindungi data selama pertukaran melalui jaringan. Kedua, token sesi harus dibuat menggunakan mekanisme yang aman dan sulit ditebak. Ketiga, informasi sesi tidak boleh disimpan sembarangan atau dimasukkan ke dalam alamat URL yang mudah tercatat.
Pada aplikasi web, cookie sesi perlu dikonfigurasi dengan atribut keamanan yang sesuai, seperti Secure, HttpOnly, dan SameSite, berdasarkan kebutuhan aplikasi. Pengaturan tersebut membantu mengurangi risiko pencurian token melalui skrip tertentu dan membatasi pengiriman cookie pada konteks lintas situs.
Selain itu, sistem perlu mempertimbangkan pergantian identitas sesi setelah autentikasi atau perubahan hak akses penting. Langkah ini membantu mengurangi risiko serangan session fixation, yaitu kondisi ketika penyerang mencoba memanfaatkan identitas sesi yang telah diketahui sebelumnya.
Batas Waktu Dan Siklus Hidup Sesi
Masa berlaku sesi perlu dirancang berdasarkan tingkat risiko dan kebutuhan layanan. Sesi yang bertahan terlalu lama dapat meningkatkan dampak apabila identitasnya bocor. Sebaliknya, sesi yang terlalu singkat dapat mengganggu penggunaan aplikasi karena pengguna harus berulang kali melakukan autentikasi.
Pengembang biasanya mempertimbangkan dua jenis batas waktu. Batas waktu tidak aktif mengakhiri sesi setelah periode tanpa aktivitas, sedangkan batas waktu absolut membatasi durasi maksimum sesi meskipun pengguna masih aktif.
Untuk tindakan yang sensitif, aplikasi dapat meminta autentikasi ulang atau verifikasi tambahan. Kebijakan tersebut sebaiknya diterapkan secara proporsional sesuai risiko dan ketentuan yang berlaku.
Sistem juga perlu menjelaskan kondisi ketika sesi berakhir. Misalnya, aplikasi dapat meminta pengguna masuk kembali tanpa menganggap bahwa transaksi yang sebelumnya telah dikonfirmasi ikut dibatalkan.
Dengan demikian, pengaturan masa berlaku harus mempertimbangkan keamanan sekaligus kesinambungan data.
Sinkronisasi Sesi Pada Banyak Server
Platform modern sering menggunakan beberapa server untuk menangani permintaan secara bersamaan. Arsitektur tersebut dapat meningkatkan kapasitas layanan, tetapi juga menambah kompleksitas pengelolaan sesi.
Jika setiap server menyimpan status sesi secara terpisah, pengguna mungkin mengalami masalah ketika permintaan berikutnya diarahkan ke server berbeda. Salah satu pendekatan untuk mengatasi masalah ini adalah menggunakan penyimpanan sesi bersama yang dapat diakses oleh komponen terkait.
Pendekatan lain dapat memanfaatkan token yang diverifikasi secara kriptografis, dengan tetap menyediakan mekanisme pencabutan ketika diperlukan. Pilihan arsitektur bergantung pada kebutuhan konsistensi, skala layanan, dan tingkat risiko.
Di samping itu, sistem harus menangani pembaruan status sesi secara terkoordinasi. Pencabutan akses tidak boleh hanya berlaku pada satu server jika sesi yang sama masih diterima oleh server lainnya.
Pengujian lintas server penting untuk memastikan bahwa kebijakan autentikasi dan kedaluwarsa diterapkan secara seragam.
Pemantauan Dan Audit Aktivitas Sesi
Pemantauan membantu tim teknis memahami kondisi sesi dan mendeteksi perilaku yang tidak biasa. Informasi yang dapat dicatat mencakup waktu pembentukan sesi, keberhasilan autentikasi, kegagalan akses, waktu berakhir, dan peristiwa pencabutan sesi.
Namun, pencatatan harus memperhatikan privasi dan keamanan. Token sesi, kata sandi, serta rahasia autentikasi tidak boleh ditulis langsung ke log. Sebagai gantinya, sistem dapat menggunakan pengenal internal atau informasi yang telah disamarkan untuk mendukung penelusuran.
Selain itu, pemantauan dapat membantu mengidentifikasi pola seperti banyaknya kegagalan autentikasi, penggunaan sesi yang tidak wajar, atau lonjakan permintaan dari konteks yang mencurigakan.
Evaluasi log secara berkala memungkinkan tim meninjau efektivitas kebijakan sesi. Jika ditemukan kelemahan, pengembang dapat memperbaiki konfigurasi, mekanisme validasi, atau prosedur pemulihan akses.
Kesimpulan
Pengelolaan sesi pada platform permainan slot modern berfungsi menjaga konteks interaksi, mengendalikan akses, dan mendukung komunikasi yang konsisten antara pengguna dan server. Mekanisme ini mencakup pembentukan sesi, validasi identitas, pengaturan masa berlaku, pencabutan akses, serta pemantauan aktivitas.
Implementasi yang baik membutuhkan token yang aman, konfigurasi cookie yang tepat, kebijakan kedaluwarsa yang jelas, dan sinkronisasi antarkomponen server. Dengan menggabungkan pengamanan teknis, pencatatan yang bertanggung jawab, dan pengujian berkala, pengembang dapat meningkatkan keandalan platform tanpa mengorbankan keamanan maupun pengalaman pengguna.